Nacionaliniam kibernetinio saugumo centrui (NKSC) paskelbus apie du kritinius pasaulinius „PHP2Shell“ pažeidžiamumus, organizacijos skuba įdiegti saugumo atnaujinimus. Vis dėlto vien pataisų pritaikymas savaime nereiškia, kad pavojus visiškai pašalintas.
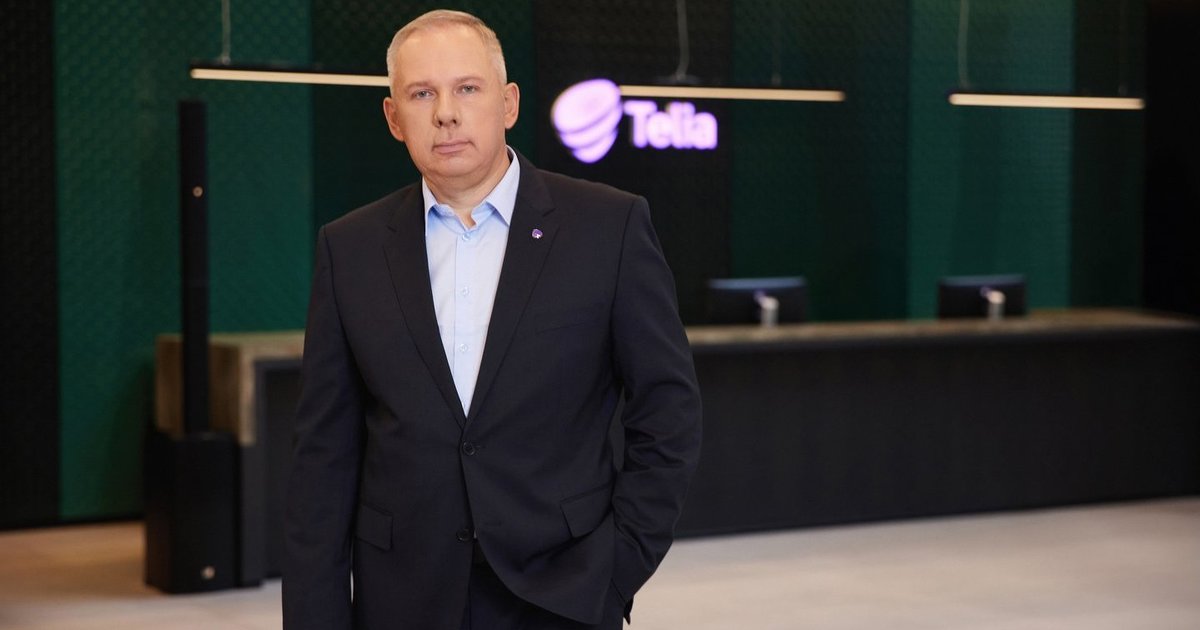
Užpuolikai jau automatizuotais įrankiais masiškai ieško neapsaugotų sistemų ir kaupia prieigas, kurios vėliau gali būti panaudotos duomenims vogti, sukčiauti ar rengti kitokias atakas. Pasak „Telia“ kibernetinio saugumo eksperto Dariaus Povilaičio, šiuo metu vyksta savotiška „sėja“, o jos rezultatai gali pasirodyti vėliau.
NKSC duomenimis, PHP naudoja maždaug 80 proc. Lietuvos interneto svetainių. Todėl šios spragos kelia grėsmę ne pavienėms organizacijoms, o didelei šalies skaitmeninės infrastruktūros daliai.
Kol kas matomas tik pirmasis įvykių etapas – pasaulyje vyksta plataus masto pažeidžiamų sistemų paieška. Užpuolikai tikrina, kurios jų dar neapsaugotos, ir mėgina į jas įsibrauti. Ne visuomet siekiama iš karto pavogti informaciją ar sutrikdyti veiklą. Kartais užtenka įsitvirtinti sistemoje, palikti prieigos kanalą ir palaukti tinkamesnio momento.
Dėl to organizacijoms delsimas ar apsiribojimas vien atnaujinimų įdiegimu gali turėti rimtų padarinių. Jei įsilaužėliai jau spėjo pasinaudoti spraga, netrukus gali prasidėti gausus kibernetinių incidentų „derlius“.
Didelę riziką kelia ir tai, kad daugelis įsilaužimų ilgą laiką lieka nepastebėti. Kibernetinių grėsmių aptikimą ekspertas prilygina sudėtingos ligos nustatymui ar automobilio diagnostikai: aiškius požymius pastebėti lengviau, tačiau problemą ankstyvoje stadijoje atpažinti gerokai sunkiau.
Organizacijos dažnai tikisi akivaizdaus signalo – neveikiančios svetainės, užšifruotų duomenų ar pranešimo apie nulaužtą sistemą. Tačiau pavojingiausi incidentai gali būti nematomi. Įsilaužėlis sistemoje gali išbūti mėnesius, rinkti informaciją, stebėti vartotojus ir ruoštis tolesniam atakos etapui.
Todėl įdiegus PHP atnaujinimą būtina išsiaiškinti, ar spraga nebuvo išnaudota dar iki pataisos pritaikymo. Ji uždaro pažeidžiamumą, bet neatšaukia galimų ankstesnių padarinių: pavogtų prisijungimo duomenų, paliktų kenkėjiškų failų ar sukurtų papildomų prieigos kanalų.
Po tokio masto pažeidžiamumų rekomenduojama patikrinti sistemų žurnalus, ieškoti neįprastų prisijungimų, netikėtų administratoriaus paskyrų, nepažįstamų procesų ir kitų galimo kompromitavimo požymių. Svarbus ir operatyvumas: kuo ilgiau delsiama, tuo didesnė tikimybė, kad spragą užpuolikai ne tik aptiks, bet ir sėkmingai išnaudos. Be to, nepastebėtas įsilaužėlis laikui bėgant gali padaryti incidentą sudėtingesnį ir brangesnį.
Ši situacija išryškina dar vieną problemą – dalis organizacijų nežino, ar jų sistemose naudojamas PHP. Svetainę gali prižiūrėti išorinis kūrėjas, paslaugą administruoti hostingo tiekėjas, o įmonė gali neturėti savo IT komandos. Tokiais atvejais reikėtų kuo greičiau kreiptis į technologijų partnerius ir išsiaiškinti, ar sistemos apsaugotos bei ar jose įdiegti būtini atnaujinimai.
Organizacijose taip pat vis dar naudojama nemažai senų sistemų, kurias vengiama keisti, nes jos atlieka svarbias funkcijas. Kol jos veikia, modernizavimas atidedamas. Tačiau kritinės spragos parodo, kad ilgainiui pasenusi technologija gali tapti verslo rizika. Nors pažeidžiamumą kartais įmanoma pašalinti per dieną, priklausomybės nuo senos sistemos panaikinti taip greitai nepavyksta.
Artimiausiomis savaitėmis, tikėtina, bus pranešimų apie naujus kibernetinius incidentus įvairiose pasaulio šalyse. Todėl organizacijos raginamos ne tik nedelsiant diegti atnaujinimus, bet ir patikrinti, ar sistemos nebuvo pažeistos anksčiau. Geriau iš anksto sumažinti galimo incidentų „derliaus“ mastą, nei vėliau susidurti su jo pasekmėmis.
Komentaro autorius – „Telia“ kibernetinio saugumo ekspertas Darius Povilaitis.