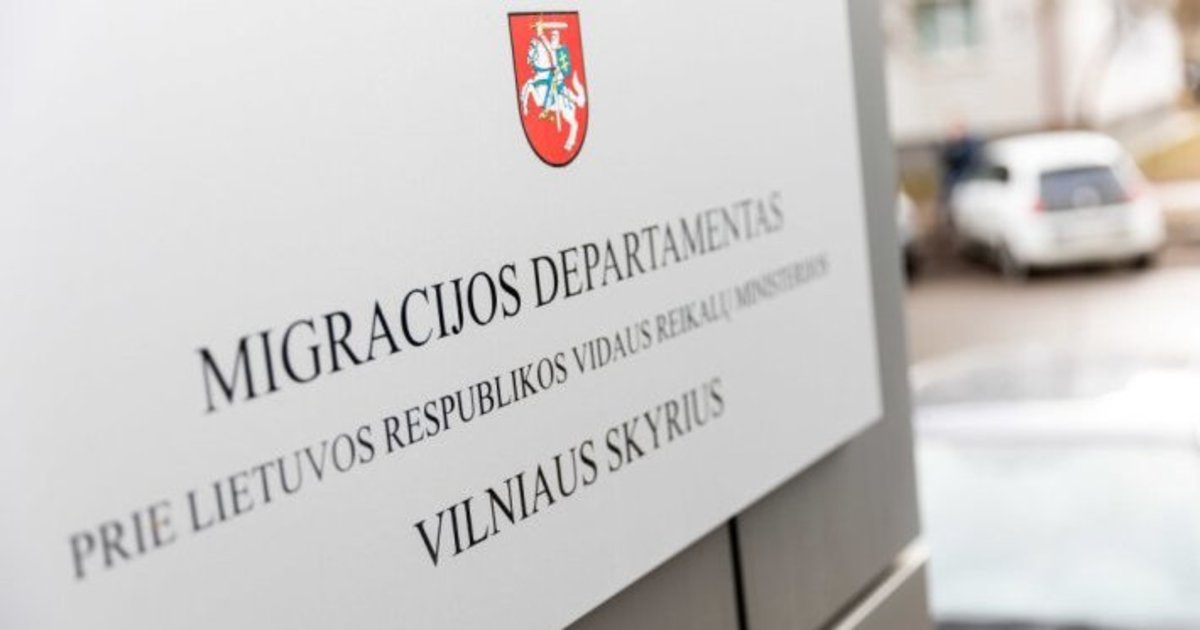
Migracijos departamentas teismui neskųs Valstybinės duomenų apsaugos inspekcijos (VDAI) tyrimo išvadų ir jam skirto papeikimo dėl nepakankamai užtikrintų priemonių, turėjusių mažinti neteisėtų prisijungimų prie Registrų centro sistemų riziką.
Departamentas ketvirtadienį pranešė, kad VDAI praėjusią savaitę užbaigė balandį pradėtą tyrimą ir paskelbė jo rezultatus. Juose konstatuota, kad Migracijos departamentas nepanaudojo visų galimų priemonių neteisėtos prieigos prie sistemų rizikai sumažinti.
Inspekcija sprendime nurodė, kad pati rizikos mažinimo priemonė savaime nesudarė sąlygų neteisėtai prieigai. Vis dėlto tyrimo metu nustatytas Europos Sąjungos Bendrojo duomenų apsaugos reglamento (BDAR) 24 straipsnio 1 dalies pažeidimas.
Ši BDAR nuostata įpareigoja duomenų valdytoją užtikrinti duomenų tvarkymo atitiktį reglamentui ir gebėti ją įrodyti. Už nustatytą pažeidimą Migracijos departamentui skirtas papeikimas.
Susipažinęs su tyrimo medžiaga, departamentas pabrėžė, kad skirdama papeikimą VDAI nepradėjo administracinės teisenos.
Tokį sprendimą inspekcija priėmė įvertinusi, kad Migracijos departamentas, sužinojęs apie galimai neteisėtą veiką, nedelsdamas ir nepažeisdamas nustatytų terminų informavo kompetentingas institucijas. Departamentas taip pat operatyviai pateikė tyrimui reikalingą informaciją ir pagal savo kompetenciją ėmėsi veiksmų tuo metu kilusioms kibernetinėms grėsmėms valdyti.
Kaip skelbė BNS, tyrimą vykdžiusi VDAI nusprendė pradėti administracines teisenas Registrų centro ir Informatikos ir ryšių departamento atžvilgiu.
Pasak Duomenų apsaugos inspekcijos, Informatikos ir ryšių departamentas neužtikrino tinkamos prieigos prie elektroninio pašto sistemos kontrolės: nebuvo taikomas kelių faktorių autentifikavimas, neįdiegtos papildomos kontrolės priemonės, taip pat netinkamai įvertinta paskyrų kompromitavimo rizika.
BNS skelbė, kad Generalinė prokuratūra gegužę informavo tirianti nuo metų pradžios galėjusius vykti neteisėtus prisijungimus ir daugiau nei 600 tūkst. Nekilnojamojo turto registro įrašų, tarp jų ir asmens kodų, pasisavinimą iš Registrų centro.
Teisėsaugos duomenimis, prie sistemų buvo jungiamasi iš užsienio, naudojant pasisavintas Migracijos departamento darbuotojų paskyras.
Rugsėjį Regionų administracinis teismas nusprendė priimti nagrinėti grupinį skundą dėl iš Registrų centro pavogtų duomenų.
Ieškinį pateikę maždaug 2,5 tūkst. nukentėjusių gyventojų prašo priteisti daugiau nei 12 mln. eurų žalą. Ji siejama su Teisingumo ministerijos, Registrų centro ir Migracijos departamento neveiksnumu užtikrinant asmens duomenų saugumą.